
- Jablíčkáři v ohrožení?
- Podle zprávy Paradigm Shift to tak vypadá.
Experti zabývající se kybernetickou bezpečností právě zveřejnili informaci o závažné hardwarové chybě v některých starších čipech společnosti Apple. Tato zranitelnost se týká řady stále populárních telefonů iPhone, tabletů iPad a dalších zařízení. Znepokojivé je, že ji bohužel není možné opravit softwarově.
Nepřehlédněte: Dostane můj telefon Xiaomi Android 17 s HyperOS 4.0? Takto to zjistíte na pár ťuknutí do displeje
Bezpečnostní firma Paradigm Shift zveřejnila podrobnou zprávu a ověření konceptu (proof-of-concept) pro exploit, který pojmenovala usbliter8. Zaměřuje se na SecureROM (neměnný spouštěcí kód zabudovaný přímo do procesoru) u zařízení s čipy A12, A13, S4 a S5.
Chyba se týká těchto zařízení:
- iPhone XR, XS, XS Max
- iPhone 11, 11 Pro a 11 Pro Max
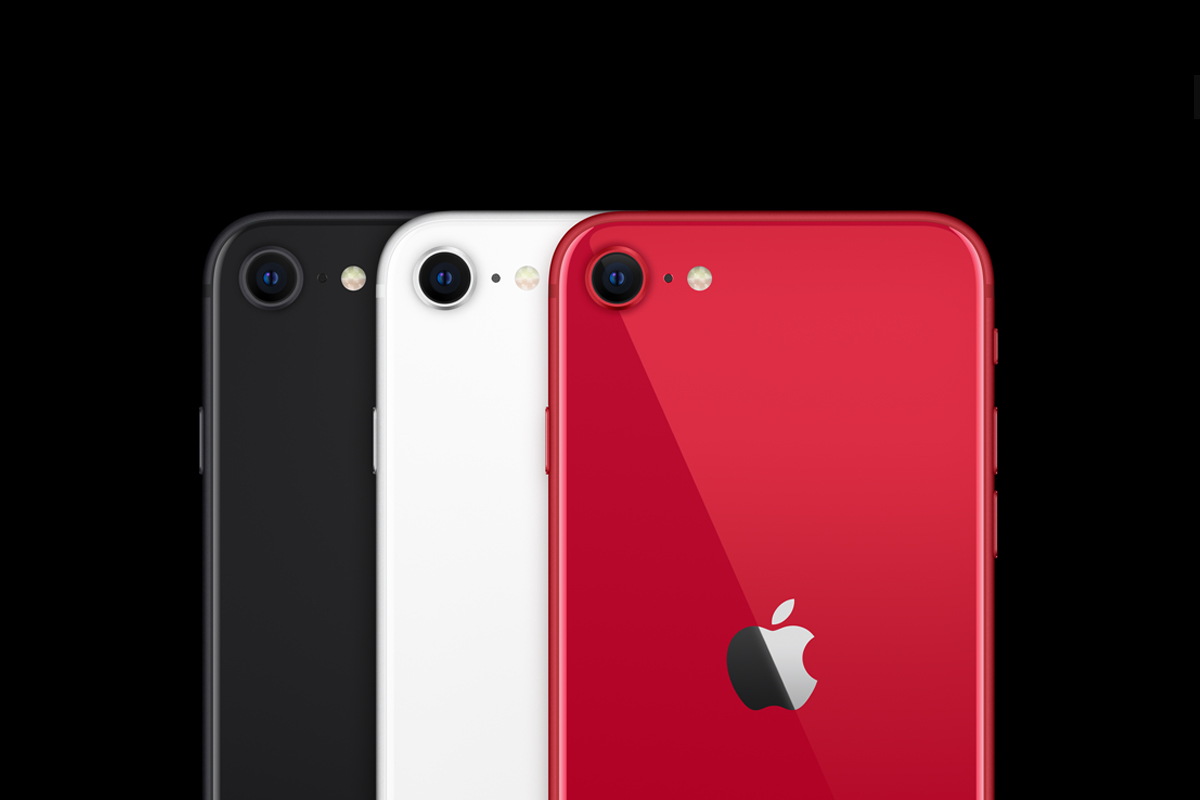
- iPhone SE (2. generace)
- iPad Air (3. generace), iPad mini (5. generace), iPad (8. a 9. generace)
- Apple Watch Series 4, Series 5 a první generace modelu SE
- Apple TV 4K 2. generace a Studio Display
Dobrá zpráva? Chyba se netýká Secure Enclave, vysoce zabezpečeného hardwarového subsystému, který je zabudovaný přímo do hlavního procesoru (SoC), takže váš přístupový kód a šifrovací klíče by měly zůstat v bezpečí. Nejedná se také o něco, co by mohl snadno zneužít nějaký nováček.
Vyžaduje to určité technické znalosti a přímý přístup k zařízení. Upozorňujeme také, že starší zařízení s čipem A11 (jako iPhone 8 a X) nejsou touto chybou zasažena a novější čipy A14 a vyšší se zdají být před tímto konkrétním útokem v bezpečí.
Pokud iPhone nedáte z ruky, riziko je minimální
Společnost Paradigm Shift Apple o chybě informovala ještě před zveřejněním oficiální zprávy. Jelikož se zranitelnost nachází v kódu na hardwarové úrovni, který je během výroby vypálen do čipu, nemůže ji Apple opravit pomocí softwarové aktualizace. Hlavní rada cupertinského kolosu uživatelům zní v podstatě nějak takto: zvažte přechod na novější zařízení, pokud je pro vás bezpečnost důležitá. Pro většinu běžných uživatelů, kteří používají silná hesla a nenechávají své telefony bez dozoru v přítomnosti cizích lidí, je však reálné riziko zneužití poměrně nízké.
Zdroj náhledové fotografie: FONETECH.CZ, zdroj: Paradigm Shift